フロントエンドビルダー
コンテンツエディターに書き換えボタンを追加します。ブラウザから選択したテキストを保護されたエンドポイントに送信し、元の下書きを変更せずに置き換え候補を受け取ります。
ユーザーはすぐに支援を受けられ、アプリケーションは認証情報とプロンプトのルールをクライアントバンドルの外部に保持できます。
AI API PythonAI API オンライン JavaScript ワークフローは、機能そのものより難しく感じられることがあります。非同期リクエスト、プロンプト設計、レスポンスの解析、ユーザーデータの安全な取り扱いを同時に管理する必要があるためです。このガイドでは、ブラウザおよびNode.jsプロジェクトで繰り返し使えるパターンに整理します。
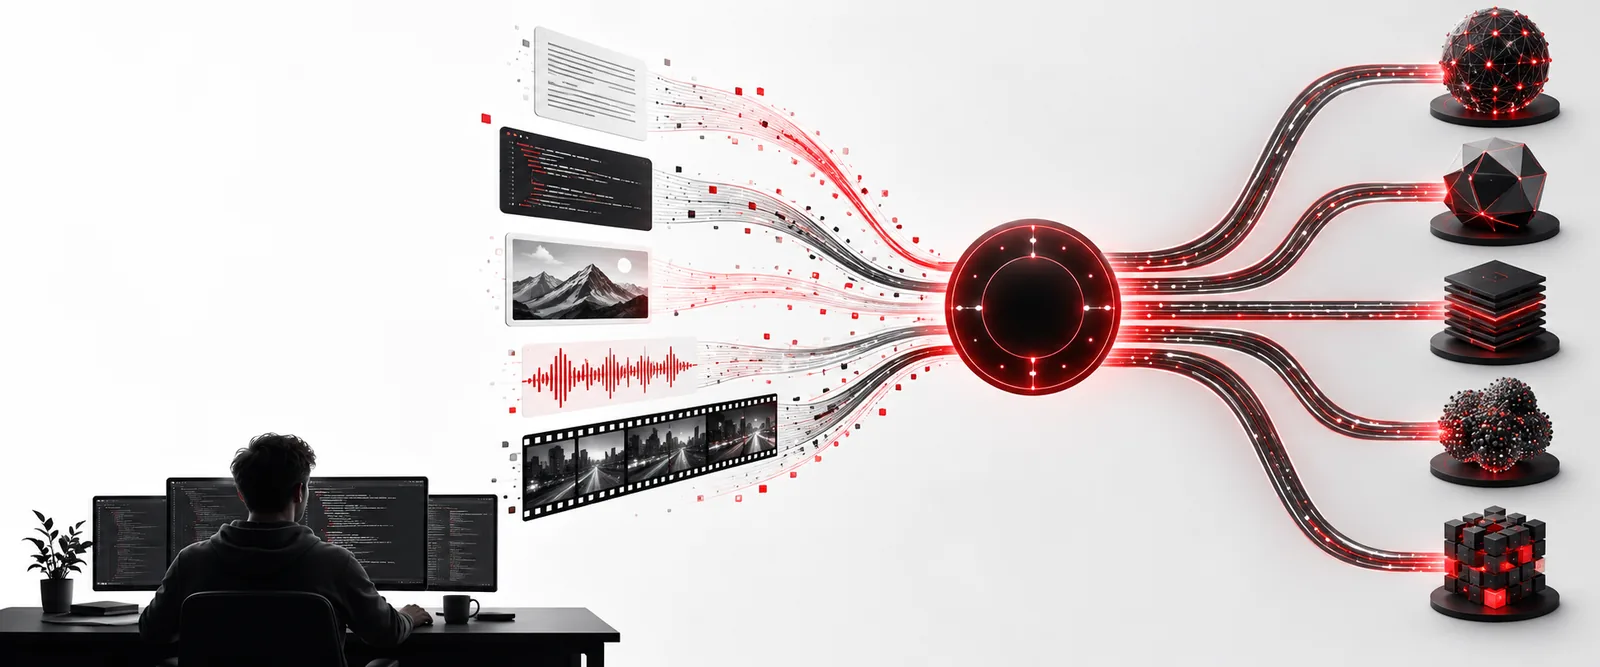
ランタイムを選択
適切な統合パターンは、コードが実行される場所、入力データの機密性、レスポンスを即座に返す必要があるかどうかによって異なります。
下書きの書き換え、公開フォームの送信内容の分類、短い説明の生成など、リスクの低いインタラクションにはブラウザを使用します。タスクに必要なフィールドだけを送信し、読み込み状態を表示し、リクエストが遅い場合でもインターフェースを使いやすく保てるようタイムアウトを処理します。
Node.jsは、プロンプト、認証、リトライ、ロギング、レスポンス検証を調整する実用的な場所です。小規模なサービスでアプリケーションからのリクエストを受け取り、モデルを呼び出し、結果を正規化すれば、プロバイダーごとに違いがあってもフロントエンドに安定した形式を返せます。
エッジ関数は、レイテンシーが重要で、プラットフォームの制限内でリクエストを完了できる軽量な変換に適しています。ハンドラーの役割を絞り、呼び出し元を認証し、簡潔なプロンプトを作成し、AIサービスを呼び出して、UIに必要なフィールドだけを返します。
パターンを適用する
まずは範囲を絞った処理と型付きレスポンスから始めましょう。これらの例では、JavaScriptチームが最初に最も大きな効果を得やすいポイントを紹介します。
コンテンツエディターに書き換えボタンを追加します。ブラウザから選択したテキストを保護されたエンドポイントに送信し、元の下書きを変更せずに置き換え候補を受け取ります。
ユーザーはすぐに支援を受けられ、アプリケーションは認証情報とプロンプトのルールをクライアントバンドルの外部に保持できます。
AI API Python受信したサポートメッセージを、緊急度、トピック、推奨ルーティングに分類します。サービスはモデルのレスポンスを検証してから、結果を内部キューに追加します。
安定したJSONコントラクトにより、この機能はテストしやすくなり、フロントエンドも独立して進化できます。同じリクエスト整形の考え方をAI API Pythonサービスにも適用できます。
AI API for GitHubWebhookイベントを簡潔なステータス更新に変換します。Node.jsハンドラーが承認済みのフィールドを抽出し、固定形式での出力を求め、その結果をチームのチャンネルに投稿します。
このワークフローにより、元のイベントと返されたテキストの監査証跡を保持しながら、反復的な下書き作成をなくせます。
AI API Python生徒が試みた解答から、完全な解答を明かさずにヒントを生成します。サーバーは指導上の制約を追加し、選択したプロンプトのバージョンを記録します。
生徒は的を絞った指導を受けられ、アプリケーション側では品質を確認し、インターフェースを再構築せずにプロンプトを調整できます。
AI API for GitHub選択肢を比較する
クライアント呼び出しやサーバールートを記述する前に、この横並びの比較を使って開始地点を選んでください。
ブラウザリクエスト
リスクの低い、ユーザーが実行するテキスト操作
Node.jsリクエスト
保護されたアプリケーションのワークフローと自動化
ブラウザリクエスト
プロバイダーのシークレットをバンドルに決して公開しない
Node.jsリクエスト
環境変数または管理されたシークレットストア
ブラウザリクエスト
読み込み中、タイムアウト、表示可能なフォールバック状態
Node.jsリクエスト
検証、再試行、ログ記録、正規化されたエラー
ブラウザリクエスト
承認済みの最小限のペイロードを送信する
Node.jsリクエスト
上流への呼び出し前にフィルタリングと秘匿化を行う
ブラウザリクエスト
短いテキストまたは表示用に整えられたJSON
Node.jsリクエスト
別のサービスで使用される検証済みJSON
ブラウザリクエスト
インタラクションの状態とネットワーク障害
Node.jsリクエスト
コントラクト、モック、再試行、可観測性
バッチを計画する
独立したテストリクエストのバッチを計画するためのシンプルな補助ツールとして、スライダーを使用します。出力は算術に基づく計画値であり、プロバイダーの速度や使用量を保証するものではありません。
パターンを見る
各例は具体的なプロンプトで始まり、JavaScriptアプリケーションで表示、検証、または別の関数に渡すことができるレスポンスの形で終わります。
 UIコンセプト
1
Create a clean abstract dashboard concept with dark panels, red accent lines, and three clearly separated status cards.
 図
2
Illustrate a futuristic network of connected nodes, with one highlighted path, restrained red accents, and a dark technical background.
 ワークスペース
3
Design an editorial workspace with organized content cards, a prominent summary panel, generous spacing, and a minimal dark interface.
ビジュアルブリーフをプロダクトのフィールドに置き換え、JavaScriptコードで確実に解析する必要がある場合は、固定されたJSON形式をリクエストします。
慎重にリリースする
JavaScriptのリクエストは、単なるコーディング作業ではなく、データ取り扱いに関する判断として捉えてください。目的を明確にし、その境界をチームに見える形にします。
ローンチ前に、アプリケーションからどのデータが外部に送信されるのか、なぜ必要なのか、ログをどのくらいの期間保持するのかを文書化します。モデルが必要としない識別子はマスキングし、リクエストログへのアクセスを制限し、該当する場合は、送信したコンテンツをユーザーが訂正または削除できる明確な方法を用意します。プロンプトにはバージョンを付け、動作がどのように変化したかをレビュー担当者が確認できるようにします。モデルが常にスキーマに従うと信用するのではなく、返されたJSONを検証し、空、形式不正、または拒否されたレスポンスに対する安全なフォールバックを定義します。ブラウザー機能では、機密性の高いリクエストを自社のバックエンド経由で送信します。Node.jsおよびエッジハンドラーでは、最小権限の認証情報、上限を設けた再試行、リクエストのタイムアウト、ユーザーコンテンツ全体をアラートにコピーしないモニタリングを使用します。こうした実践により、ai apiのオンラインJavaScript統合はレビューしやすくなり、安全に保守できるようになります。
シナリオに関するFAQ
低リスクのタスクであればブラウザー側からリクエストできますが、プロバイダーの非公開認証情報をクライアントコードに含めてはいけません。シークレットの保管、バリデーションの適用、上流に送信するデータの制御を行うには、サーバーまたはエッジエンドポイントの方が安全です。
どちらが常に優れているというわけではありません。ブラウザーJavaScriptは低リスクでユーザーが開始するインタラクションに適しており、Node.jsは保護された認証情報、再試行、ログ記録、レスポンスのバリデーション、複数ステップのワークフローに適しています。
HTTPステータスを確認し、タイムアウトに対処し、レスポンスを慎重に解析し、レンダリングまたは保存する前に、必要なフィールドが存在することを検証してください。レスポンスの形式が不正または利用できない場合は、プロバイダーの生のエラーをそのまま露出させるのではなく、予測可能なフォールバックを返してください。
秘密情報、不要な個人情報、データベースの完全なレコード、制限のない内部指示は送信しないでください。ペイロードを最小限に抑え、不要なフィールドをマスキングし、システム外に出るデータの目的と保持期間を文書化してください。