必須
現在のプロバイダーのプライバシーポリシーと保持ポリシーを確認済みである
保存、学習への利用、削除、再委託先を確認します。
安全ガイド
ai apiを安全に使えるかどうかは、プロバイダー、送信するデータ、そして各リクエストに対する制御によって異なります。このガイドを使って、管理可能なAPIリスクと、より強力な安全対策が必要な状況を区別しましょう。
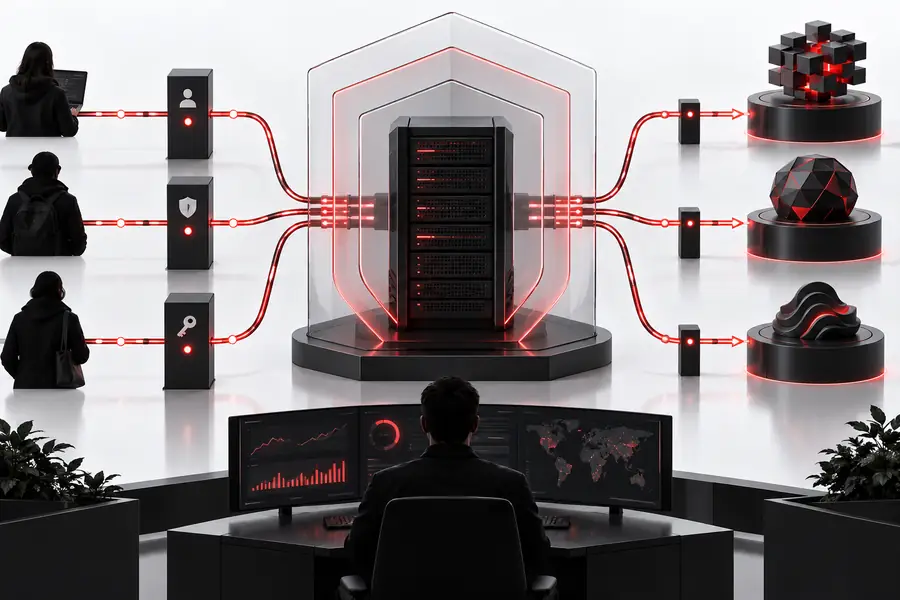
簡単な答え
最も安全な判断は、漠然とした思い込みを、データ、アクセス、出力に関する具体的なチェックに置き換えることから始まります。
限界を知る
AI APIはリモートインターフェースです。アプリケーションがプロバイダーにリクエストを送信し、プロバイダーがそれを処理して、レスポンスが返されます。安全性はモデルだけでなく、経路全体によって決まります。
プロンプトは、あなたの想定とは異なる条件のもとで、ログに記録されたり、保持、確認、利用されたりする可能性があります。
回避策プロバイダーの最新のデータポリシーを読み、可能な場合はデータ保持を無効にし、不要な個人情報や専有情報を削除しましょう。
モデルは、リクエストが技術的に成功した場合でも、自信ありげな誤り、裏付けのない主張、または安全でない指示を生成することがあります。
回避策意味のある結果を伴う意思決定には、検証、出典、構造化出力、人によるレビューを追加します。
ブラウザコード、公開リポジトリ、またはクライアントアプリに埋め込まれたキーは、コピーされて悪用される可能性があります。
回避策シークレットはサーバー側で管理し、権限を制限し、露出後はローテーションし、リクエストのアクティビティを監視します。
APIは通常、プロンプトにデータを送信する人物が、そのデータを送信する権限を持っているかどうかを把握していません。
回避策リクエストを送信する前に、アプリケーションの認証、認可、入力フィルタリング、監査ログを適用します。
接続する前に
これらの要件は、保証ではなく、最低限の運用チェックリストとして扱ってください。プロバイダー固有の確認の余地を残しつつ、回避可能な漏えいリスクを低減します。
保存、学習への利用、削除、再委託先を確認します。
フロントエンドや公開リポジトリのコードには絶対に配置しないでください。
氏名、識別子、認証情報、機密フィールドを削除またはマスキングします。
開発環境と本番環境では、別々の認証情報を使用してください。
顧客向けのワークフローや、結果が重大な影響を及ぼすワークフローでは必須です。
本番トラフィックを受け入れる前に強く推奨します。
慎重に続行する
以下の関連ガイドを活用して、一般的な安全性レビューを実装計画に変換してください。
判断する
適切な管理レベルは、データの機密性と誤った回答によるコストに応じて決まります。
1
サーバーサイドキー、基本的なレート制限、編集による機密情報の除去、手動レビューを使用してください。
これにより、最も一般的な情報漏えいや意図しない悪用を防ぎながら、実験を実用的に進められます。
2
適切な契約上の管理と保持期間の管理を備えたプロバイダーを選び、データの最小化、アクセスログの記録、出力チェックを追加してください。
プロバイダーのポリシーだけでは不十分です。データを送信できる人やレスポンスを閲覧できる人を決めるのは、依然としてアプリケーションです。
3
モデルを最終的な意思決定者にしないでください。資格を持つ人による判断と、分野固有の管理策を必須にしてください。
誤った回答による被害は、自動化による利便性を上回る可能性があります。
私たちの安全への約束
責任あるAI APIワークフローは、リクエストがアプリケーションの外に出る前に、その露出を制限するよう設計されています。
私たちは、役に立つ最小限のプロンプト、最も限定された権限、そして実用上可能な最短の保持期間を重視します。これらの選択により、障害の検出と封じ込めが容易になります。
すべてのリスクを取り除けるAPIはありません。目標は、透明性のある取り扱い、意図的なレビュー、そして重要な事柄すべてに対する明確な人間の責任者です。
違いを見る
アプリケーションがシステムの外に出る情報をフィルタリングし、戻ってきた情報を確認すると、安全性が向上します。
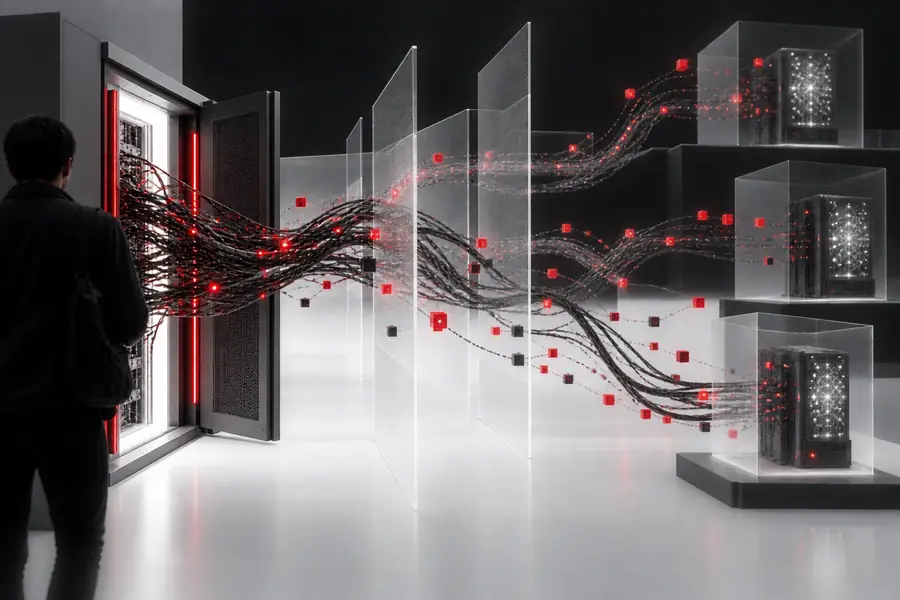
より安全なパターンでは、自動化の前に境界線を設けます。
実践の進化
現代のAPI安全性は、いくつかの身近なエンジニアリング手法をモデルベースのシステムに適用した結果です。
チームは認証情報をソースコードから取り出し、環境変数、保管庫、デプロイ管理に移行しました。
データの最小化、保持に関する検討、アクセスログの記録が、クラウドサービス選定における日常的な要素となりました。
生成テキストを権威ある情報として扱うのではなく、アプリケーションにモデレーション、検証、フォールバック、人によるレビューが加わり始めた。
組織は、プロンプトの編集、プロバイダー評価、モデル監視、機密性の高いユースケースに関するポリシーを正式に整備した。
プロバイダーは管理対象の一部にすぎない。安全なアーキテクチャ、明確な責任分担、継続的なテストによってワークフローが完成する。
次のステップへ進む
まずはリスクの低いリクエストから始め、プロバイダーがデータをどのように扱うかを確認し、認証情報と機密性の高い入力を自分のアプリケーションの管理下に置きます。影響が重大な場合は、リリース前に適切な資格を持つ人によるレビューを加えます。
よくある質問
以下の回答は、特定の統合が適切かどうかを判断するための実践的な出発点となります。
可能ですが、プロバイダーのプライバシー、保持、契約に関する条件が、扱う情報に適合している場合に限られます。個人データは最小限にするか匿名化し、アクセスを制限し、ワークフローに必要のない詳細情報は送信しないでください。
可能性はあります。プロバイダーは、サービス規約や設定に従ってプロンプトを処理、記録、保持、または確認する場合があります。APIリクエストはデフォルトで非公開だと決めつけず、現在のデータ利用ポリシーを確認してください。
一般的な運用としては安全ではありません。クライアント側のキーは抽出され、他者に再利用される可能性があるため、通常は認証、制限、監視を適用できる保護されたサーバーを経由してリクエストを送信してください。
AI APIは分析や下書き作成を支援できますが、出力には不正確さ、偏り、不完全さが含まれる可能性があります。安全、権利、健康、お金、または法的影響に関わる意思決定では、最終判断を適切な資格を持つ人が担うようにしてください。