Obligatoire
La politique actuelle du fournisseur en matière de confidentialité et de conservation des données a été examinée
Confirmez le stockage, l’utilisation pour l’entraînement, la suppression et les sous-traitants.
Guide de sécurité
La sécurité de ai api dépend du fournisseur, des données que vous envoyez et des contrôles appliqués à chaque requête. Utilisez ce guide pour distinguer les risques liés à l’API qui peuvent être maîtrisés des situations nécessitant des mesures de protection plus strictes.
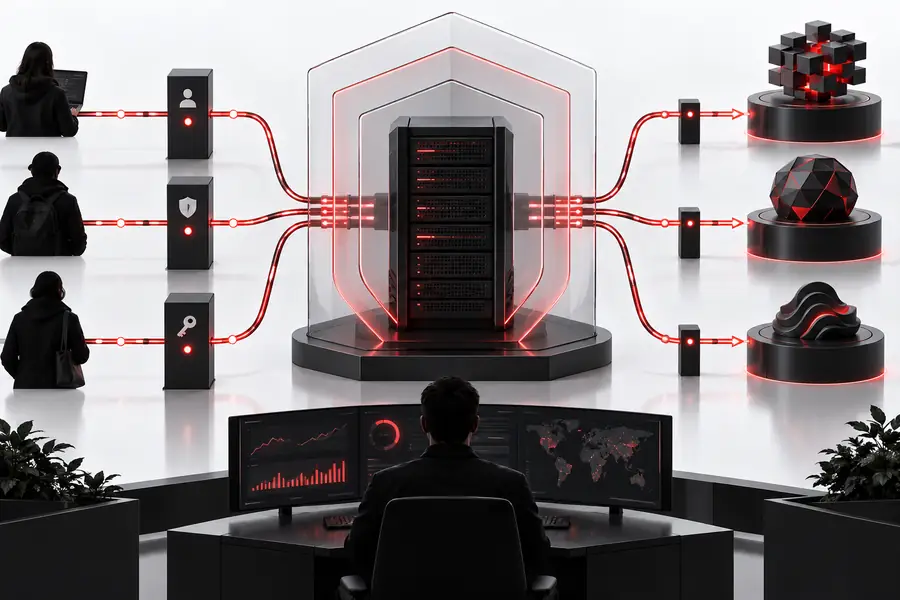
La réponse courte
La décision la plus sûre commence par remplacer les suppositions générales par des vérifications précises concernant les données, les accès et les résultats.
Connaître les limites
Une API d’IA est une interface distante : votre application envoie une requête à un fournisseur, le fournisseur la traite, puis une réponse est renvoyée. La sécurité dépend de l’ensemble du parcours, et pas seulement du modèle.
Votre invite peut être journalisée, conservée, examinée ou utilisée selon des conditions différentes de vos suppositions.
Solution de contournementLisez la politique actuelle du fournisseur en matière de données, désactivez la conservation lorsque cela est possible et supprimez les informations personnelles ou propriétaires superflues.
Les modèles peuvent produire des erreurs formulées avec assurance, des affirmations non étayées ou des instructions dangereuses, même lorsque la requête aboutit techniquement.
Solution de contournementAjoutez une validation, des citations, des sorties structurées et une vérification humaine pour les décisions ayant des conséquences importantes.
Une clé intégrée dans du code exécuté dans le navigateur, un dépôt public ou une application cliente peut être copiée et utilisée à mauvais escient.
Solution de contournementConservez les secrets côté serveur, limitez les autorisations, faites-les tourner après toute exposition et surveillez l’activité des requêtes.
L’API ne sait généralement pas si une personne est autorisée à soumettre les données contenues dans une invite.
Solution de contournementMettez en place l’authentification de l’application, l’autorisation, le filtrage des entrées et la journalisation d’audit avant l’envoi de la requête.
Avant de vous connecter
Considérez ces exigences comme une liste de contrôle opérationnelle minimale plutôt que comme une garantie. Elles réduisent les risques d’exposition évitables tout en laissant place à une vérification propre au fournisseur.
Confirmez le stockage, l’utilisation pour l’entraînement, la suppression et les sous-traitants.
Ne la placez jamais dans du code frontend ou dans un dépôt public.
Masquez les noms, identifiants, identifiants de connexion et champs confidentiels.
Utilisez des identifiants distincts pour le développement et la production.
Obligatoire pour les flux destinés aux clients ou ayant des conséquences importantes.
Fortement recommandé avant le trafic de production.
Poursuivez avec prudence
Utilisez ces guides complémentaires pour transformer une revue générale de la sécurité en plan de mise en œuvre.
Ce guide explique comment stocker, restreindre, renouveler et surveiller les identifiants utilisés par une API d’IA.
Commencez par le modèle de requête et de réponse si vous avez besoin du vocabulaire de base avant d’examiner les risques.
Comparez les fonctionnalités et les politiques des fournisseurs avant de sélectionner le service qui alimentera un flux sensible.
Passez à l’action
Le niveau de contrôle approprié dépend de la sensibilité des données et du coût d’une réponse erronée.
1
Utilisez une clé côté serveur, des limites de débit de base, la rédaction et une révision manuelle.
Cela permet de garder l’expérimentation pratique tout en empêchant les fuites les plus courantes et les utilisations accidentelles abusives.
2
Choisissez un fournisseur offrant des contrôles contractuels et de conservation appropriés, puis ajoutez la minimisation des données, la journalisation des accès et des vérifications des résultats.
La politique du fournisseur ne suffit pas à elle seule ; c’est toujours votre application qui détermine qui peut envoyer des données et voir les réponses.
3
Ne faites pas du modèle le décideur final ; exigez un jugement humain qualifié et des contrôles propres au domaine.
Les dommages causés par une réponse incorrecte peuvent dépasser les avantages de l’automatisation.
Notre engagement en matière de sécurité
Un flux de travail responsable avec une API d’IA est conçu pour limiter l’exposition avant qu’une requête ne quitte votre application.
Nous privilégions le prompt utile le plus court, l’autorisation la plus limitée et la période de conservation pratique la plus courte. Ces choix facilitent la détection et le confinement des défaillances.
Aucune API ne peut éliminer tous les risques. L’objectif est d’assurer un traitement transparent, un examen délibéré et un responsable humain clairement désigné pour tout ce qui compte.
Voyez la différence
La sécurité s’améliore lorsque l’application filtre ce qui sort du système et vérifie ce qui en revient.
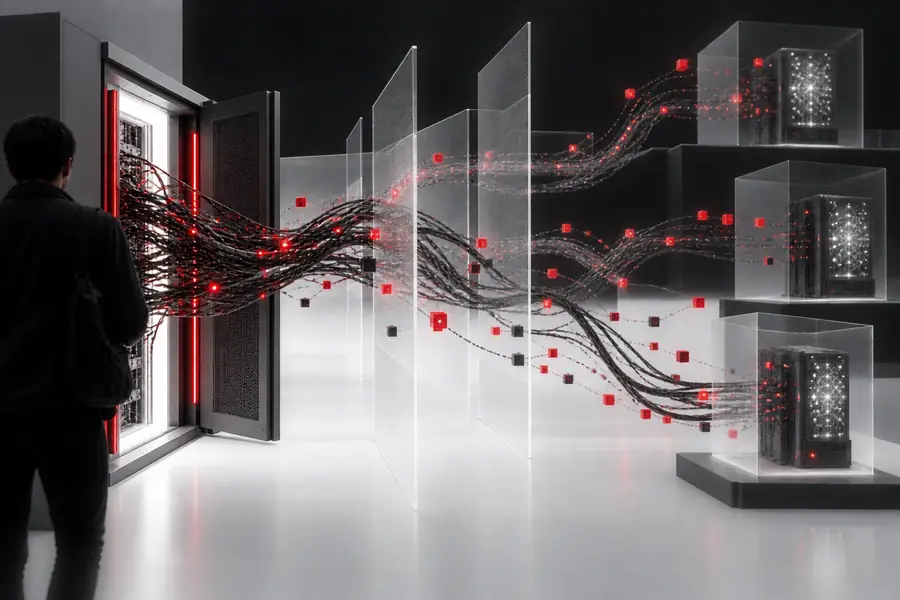
Le modèle plus sûr ajoute des limites avant l’automatisation.
Évolution des pratiques
La sécurité moderne des API résulte de l’application de plusieurs pratiques d’ingénierie éprouvées aux systèmes fondés sur des modèles.
Les équipes ont déplacé les identifiants hors du code source vers des variables d’environnement, des coffres-forts et des contrôles de déploiement.
La minimisation des données, les questions de conservation et la journalisation des accès sont devenues des éléments courants dans le choix des services cloud.
Les applications ont commencé à ajouter la modération, la validation, des solutions de repli et une vérification humaine, au lieu de considérer le texte généré comme faisant autorité.
Les organisations ont formalisé la suppression des données sensibles des prompts, les évaluations des fournisseurs, la surveillance des modèles et les politiques relatives aux cas d’utilisation sensibles.
Un fournisseur n’est qu’un élément de la surface de contrôle ; une architecture sécurisée, une responsabilité clairement définie et des tests continus complètent le flux de travail.
Passez à l’étape suivante
Commencez par une requête à faible risque, vérifiez comment le fournisseur traite les données et gardez les identifiants ainsi que les données sensibles derrière les contrôles de votre propre application. Lorsque les conséquences sont importantes, ajoutez une vérification humaine qualifiée avant le lancement.
Vos questions
Ces réponses constituent un point de départ pratique pour déterminer si une intégration donnée est appropriée.
Cela peut l’être, mais uniquement si les conditions du fournisseur en matière de confidentialité, de conservation et de contrats correspondent aux informations concernées. Réduisez au minimum les données personnelles ou rendez-les non identifiantes, limitez l’accès et évitez d’envoyer des informations dont le flux de travail n’a pas besoin.
C’est possible. Les fournisseurs peuvent traiter, journaliser, conserver ou examiner les prompts conformément aux conditions de leur service et à leur configuration. Consultez la politique actuelle d’utilisation des données au lieu de supposer qu’une requête API est privée par défaut.
Non, pas comme pratique générale. Les clés côté client peuvent être extraites et réutilisées par d’autres personnes ; les requêtes doivent donc normalement passer par un serveur protégé qui applique l’authentification, des limites et une surveillance.
Une API d’IA peut aider à l’analyse ou à la rédaction, mais sa sortie peut être inexacte, biaisée ou incomplète. Pour les décisions impliquant la sécurité, les droits, la santé, l’argent ou des conséquences juridiques, laissez une personne qualifiée être responsable du jugement final.