Obligatorio
Se ha revisado una política de privacidad y conservación de datos vigente del proveedor
Confirma el almacenamiento, el uso para entrenamiento, la eliminación y los subencargados del tratamiento.
Guía de seguridad
Determinar si es segura una API de IA depende del proveedor, los datos que envías y los controles establecidos para cada solicitud. Usa esta guía para distinguir los riesgos de API que se pueden gestionar de las situaciones que requieren medidas de protección más estrictas.
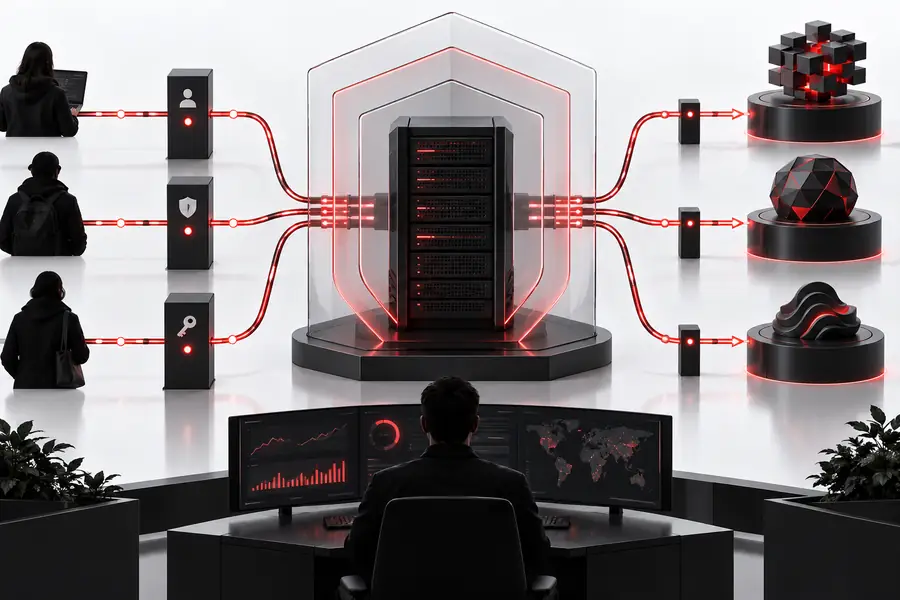
La respuesta breve
La decisión más segura comienza por reemplazar las suposiciones generales con comprobaciones específicas sobre los datos, el acceso y los resultados.
Conoce los límites
Una API de IA es una interfaz remota: tu aplicación envía una solicitud a un proveedor, el proveedor la procesa y devuelve una respuesta. La seguridad depende de todo el recorrido, no solo del modelo.
Tu solicitud puede registrarse, conservarse, revisarse o utilizarse conforme a términos que difieran de tus suposiciones.
Solución alternativaLee la política de datos vigente del proveedor, desactiva la retención cuando esté disponible y elimina los datos personales o detalles confidenciales de propiedad que no sean necesarios.
Los modelos pueden producir errores expresados con confianza, afirmaciones sin respaldo o instrucciones inseguras incluso cuando la solicitud se completa técnicamente.
Solución alternativaAñade validación, citas, salidas estructuradas y revisión humana para las decisiones con consecuencias importantes.
Una clave integrada en el código del navegador, un repositorio público o una aplicación cliente puede copiarse y utilizarse indebidamente.
Solución alternativaMantén los secretos en el servidor, restringe los permisos, rótalos después de una exposición y supervisa la actividad de las solicitudes.
Por lo general, la API no sabe si una persona está autorizada para enviar los datos incluidos en una instrucción.
Solución alternativaAplica autenticación de la aplicación, autorización, filtrado de entradas y registro de auditoría antes de enviar la solicitud.
Antes de conectar
Considera estos requisitos como una lista de comprobación operativa mínima, no como una garantía. Reducen la exposición evitable y dejan margen para una revisión específica del proveedor.
Confirma el almacenamiento, el uso para entrenamiento, la eliminación y los subencargados del tratamiento.
Nunca la coloques en código del frontend ni en el código de un repositorio público.
Redacta los nombres, identificadores, credenciales y campos confidenciales.
Usa credenciales separadas para desarrollo y producción.
Obligatorio para flujos de trabajo orientados al cliente o con consecuencias importantes.
Muy recomendable antes del tráfico de producción.
Continúa con cuidado
Usa estas guías relacionadas para convertir una revisión general de seguridad en un plan de implementación.
Esta guía explica cómo almacenar, limitar el alcance, rotar y supervisar las credenciales utilizadas por una API de IA.
Empieza con el modelo de solicitud y respuesta si necesitas conocer la terminología básica antes de revisar los riesgos.
Compara las capacidades y políticas de los proveedores antes de seleccionar el servicio que respaldará un flujo de trabajo sensible.
Toma la decisión
El nivel adecuado de control depende de la sensibilidad de los datos y del costo de una respuesta incorrecta.
1
Usa una clave del lado del servidor, límites de frecuencia básicos, redacción y revisión manual.
Esto mantiene la experimentación práctica y, al mismo tiempo, evita las filtraciones más comunes y el uso indebido accidental.
2
Elige un proveedor con controles contractuales y de retención adecuados; después, añade minimización de datos, registros de acceso y comprobaciones de resultados.
La política del proveedor por sí sola no es suficiente; tu aplicación sigue determinando quién puede enviar datos y ver las respuestas.
3
No convierta al modelo en el responsable final de la decisión; exija el criterio de personal cualificado y controles específicos del ámbito.
El daño de una respuesta incorrecta puede superar la comodidad de la automatización.
Nuestro compromiso con la seguridad
Un flujo de trabajo responsable con una API de IA está diseñado para limitar la exposición antes de que una solicitud salga de su aplicación.
Preferimos el prompt útil más pequeño, el permiso más limitado y el período de retención práctico más corto. Estas decisiones facilitan la detección y contención de fallos.
Ninguna API puede eliminar todos los riesgos. El objetivo es un manejo transparente, una revisión deliberada y una persona claramente responsable de todo lo que importa.
Vea la diferencia
La seguridad mejora cuando la aplicación filtra lo que sale del sistema y comprueba lo que vuelve.
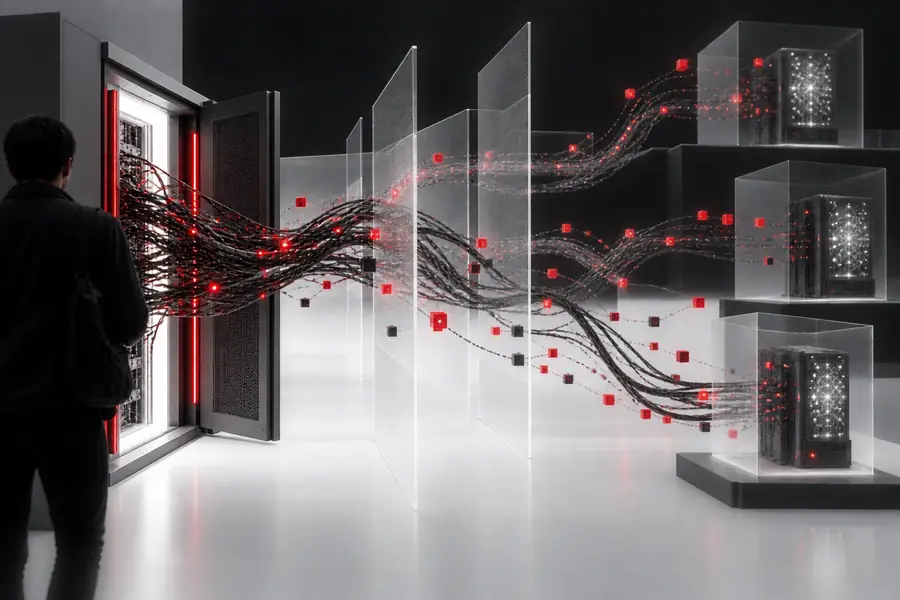
El patrón más seguro añade límites antes de la automatización.
Cómo evolucionaron las prácticas
La seguridad moderna de las API es el resultado de aplicar varias prácticas de ingeniería conocidas a los sistemas basados en modelos.
Los equipos sacaron las credenciales del código fuente y las trasladaron a variables de entorno, bóvedas y controles de implementación.
La minimización de datos, las cuestiones de retención y el registro de accesos se convirtieron en partes habituales de la selección de servicios en la nube.
Las aplicaciones comenzaron a añadir moderación, validación, alternativas de respaldo y revisión humana, en lugar de tratar el texto generado como una autoridad.
Las organizaciones formalizaron la redacción de prompts, las evaluaciones de proveedores, la supervisión de modelos y las políticas para casos de uso sensibles.
Un proveedor es una parte de la superficie de control; una arquitectura segura, una responsabilidad clara y pruebas continuas completan el flujo de trabajo.
Da el siguiente paso
Empieza con una solicitud de bajo riesgo, confirma cómo gestiona los datos el proveedor y mantén las credenciales y las entradas sensibles protegidas mediante los controles de tu propia aplicación. Cuando las consecuencias sean graves, añade una revisión humana cualificada antes del lanzamiento.
Tus preguntas
Estas respuestas ofrecen un punto de partida práctico para decidir si una integración concreta es adecuada.
Puede serlo, pero solo cuando las condiciones de privacidad, retención y contractuales del proveedor se ajustan a la información involucrada. Minimiza o desidentifica los datos personales, restringe el acceso y evita enviar detalles que el flujo de trabajo no necesite.
Es posible. Los proveedores pueden procesar, registrar, conservar o revisar los prompts de acuerdo con sus condiciones de servicio y configuración. Consulta la política vigente de uso de datos en lugar de asumir que una solicitud de API es privada de forma predeterminada.
No, no como práctica general. Las claves del lado del cliente pueden extraerse y reutilizarse, por lo que normalmente las solicitudes deben pasar por un servidor protegido que aplique autenticación, límites y supervisión.
Una API de IA puede ayudar con el análisis o la redacción, pero su resultado puede ser inexacto, sesgado o incompleto. En decisiones relacionadas con la seguridad, los derechos, la salud, el dinero o consecuencias legales, una persona cualificada debe seguir siendo responsable del juicio final.