Erforderlich
Eine aktuelle Datenschutz- und Aufbewahrungsrichtlinie des Anbieters wurde geprüft
Bestätigen Sie Speicherung, Nutzung zum Training, Löschung und Unterauftragsverarbeiter.
Sicherheitsleitfaden
Ob die Nutzung einer KI-API sicher ist, hängt vom Anbieter, den von Ihnen gesendeten Daten und den Kontrollen rund um jede Anfrage ab. Nutzen Sie diesen Leitfaden, um beherrschbare API-Risiken von Situationen zu unterscheiden, die stärkere Schutzmaßnahmen erfordern.
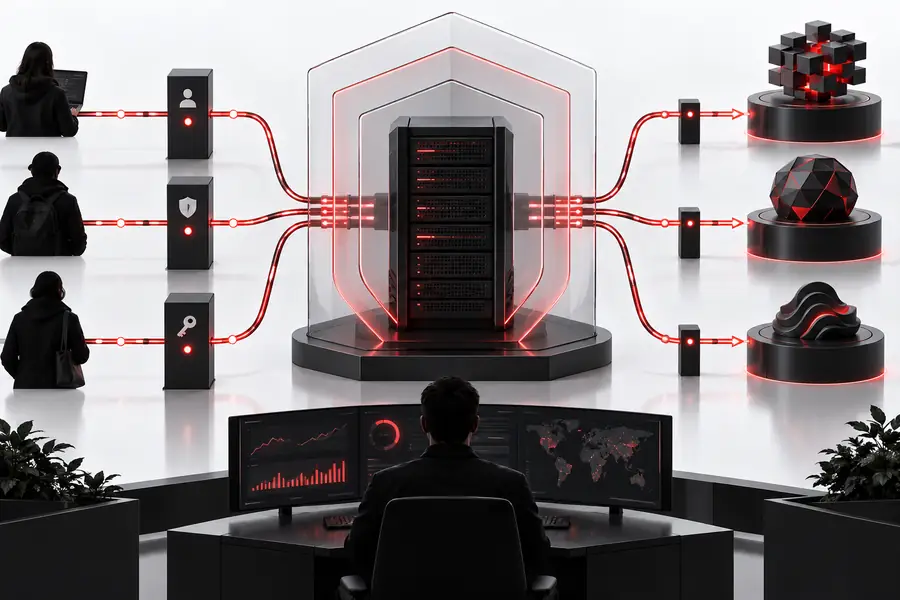
Die kurze Antwort
Die sicherste Entscheidung beginnt damit, allgemeine Annahmen durch konkrete Prüfungen zu Daten, Zugriff und Ausgaben zu ersetzen.
Kennen Sie die Grenzen
Eine KI-API ist eine entfernte Schnittstelle: Ihre Anwendung sendet eine Anfrage an einen Anbieter, der Anbieter verarbeitet sie und eine Antwort wird zurückgesendet. Die Sicherheit hängt vom gesamten Ablauf ab, nicht nur vom Modell.
Ihre Eingabe kann protokolliert, aufbewahrt, überprüft oder unter Bedingungen verwendet werden, die von Ihren Annahmen abweichen.
ÜbergangslösungLesen Sie die aktuelle Datenrichtlinie des Anbieters, deaktivieren Sie die Aufbewahrung, sofern verfügbar, und entfernen Sie unnötige personenbezogene oder geschützte Details.
Modelle können selbst bei technisch erfolgreicher Anfrage überzeugend klingende Fehler, unbelegte Behauptungen oder unsichere Anweisungen erzeugen.
AbhilfeFügen Sie Validierung, Quellenangaben, strukturierte Ausgaben und eine menschliche Prüfung für Entscheidungen mit erheblichen Konsequenzen hinzu.
Ein in Browsercode, einem öffentlichen Repository oder einer Client-App eingebetteter Schlüssel kann kopiert und missbraucht werden.
AbhilfeBewahren Sie Geheimnisse serverseitig auf, beschränken Sie Berechtigungen, tauschen Sie sie nach einer Offenlegung aus und überwachen Sie die Anfrageaktivitäten.
Die API weiß in der Regel nicht, ob eine Person berechtigt ist, die Daten in einem Prompt zu übermitteln.
AbhilfeSetzen Sie vor dem Senden der Anfrage Anwendungsauthentifizierung, Autorisierung, Eingabefilterung und Audit-Protokollierung ein.
Bevor Sie eine Verbindung herstellen
Betrachten Sie diese Anforderungen als minimale Betriebscheckliste und nicht als Garantie. Sie verringern vermeidbare Risiken und lassen gleichzeitig Raum für eine anbieterspezifische Prüfung.
Bestätigen Sie Speicherung, Nutzung zum Training, Löschung und Unterauftragsverarbeiter.
Platzieren Sie ihn niemals in Frontend- oder öffentlichem Repository-Code.
Schwärzen Sie Namen, Identifikatoren, Zugangsdaten und vertrauliche Felder.
Verwenden Sie separate Zugangsdaten für Entwicklung und Produktion.
Erforderlich für kundenorientierte oder folgenschwere Workflows.
Vor dem Produktionsbetrieb dringend empfohlen.
Vorsichtig fortfahren
Nutzen Sie diese ergänzenden Leitfäden, um aus einer allgemeinen Sicherheitsüberprüfung einen Implementierungsplan zu machen.
Dieser Leitfaden erklärt, wie Sie Zugangsdaten für eine KI-API speichern, ihren Geltungsbereich festlegen, rotieren und überwachen.
Beginnen Sie mit dem Anfrage-und-Antwort-Modell, wenn Sie vor der Risikobewertung die grundlegenden Begriffe benötigen.
Vergleichen Sie die Funktionen und Richtlinien der Anbieter, bevor Sie den Dienst für einen sensiblen Workflow auswählen.
Treffen Sie die Entscheidung
Die richtige Kontrollebene richtet sich nach der Sensibilität der Daten und den Kosten einer falschen Antwort.
1
Verwenden Sie einen serverseitigen Schlüssel, grundlegende Ratenbegrenzungen, Schwärzung und eine manuelle Prüfung.
So bleibt das Experimentieren praktikabel, während die häufigsten Datenlecks und versehentlichen Fehlverwendungen verhindert werden.
2
Wählen Sie einen Anbieter mit geeigneten vertraglichen und Aufbewahrungskontrollen und ergänzen Sie diese anschließend durch Datenminimierung, Zugriffsprotokollierung und Ausgabekontrollen.
Die Richtlinie des Anbieters allein reicht nicht aus; Ihre Anwendung bestimmt weiterhin, wer Daten senden und Antworten sehen kann.
3
Machen Sie das Modell nicht zum endgültigen Entscheidungsträger; verlangen Sie qualifiziertes menschliches Urteilsvermögen und domänenspezifische Kontrollen.
Der Schaden durch eine falsche Antwort kann den Komfort der Automatisierung übersteigen.
Unser Sicherheitsversprechen
Ein verantwortungsvoller KI-API-Workflow ist darauf ausgelegt, die Risiken bereits zu begrenzen, bevor eine Anfrage Ihre Anwendung verlässt.
Wir bevorzugen den kleinsten nützlichen Prompt, die engsten Berechtigungen und die kürzestmögliche praktische Aufbewahrungsdauer. Diese Entscheidungen machen Fehler leichter erkennbar und begrenzbar.
Keine API kann jedes Risiko beseitigen. Ziel sind eine transparente Verarbeitung, eine bewusste Prüfung und eine klar benannte verantwortliche Person für alles, was wichtig ist.
Sehen Sie den Unterschied
Die Sicherheit verbessert sich, wenn die Anwendung filtert, was das System verlässt, und prüft, was zurückkommt.
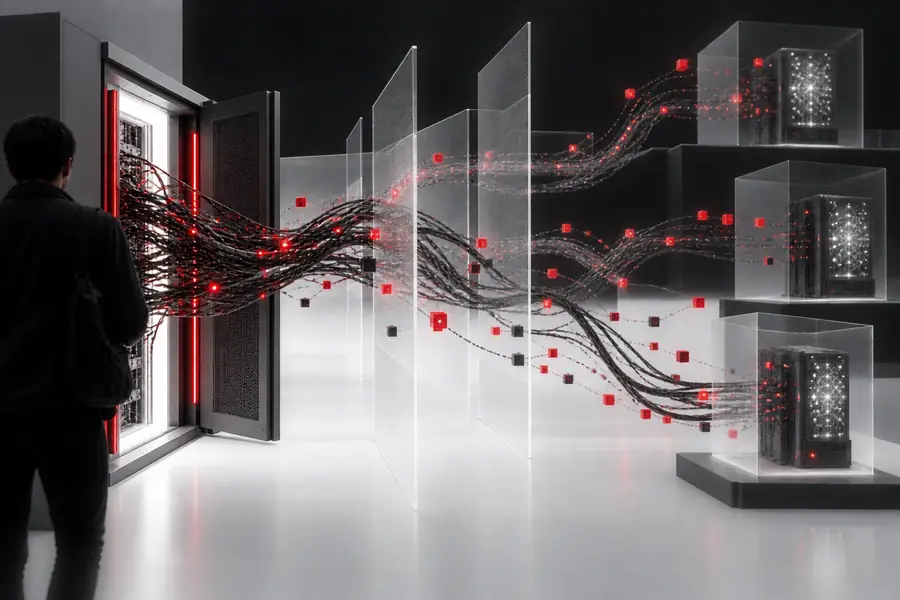
Das sicherere Muster setzt Grenzen vor der Automatisierung.
Wie sich die Praxis entwickelt hat
Moderne API-Sicherheit ist das Ergebnis mehrerer vertrauter Engineering-Praktiken, die auf modellbasierte Systeme angewendet werden.
Teams verlagerten Zugangsdaten aus dem Quellcode in Umgebungsvariablen, Tresore und Bereitstellungskontrollen.
Datenminimierung, Fragen zur Aufbewahrung und Zugriffsprotokollierung wurden zu festen Bestandteilen der Auswahl von Cloud-Diensten.
Anwendungen begannen, Moderation, Validierung, Fallbacks und menschliche Überprüfung einzusetzen, anstatt generierten Text als maßgeblich zu behandeln.
Organisationen formalisierten die Schwärzung von Prompts, Anbieterbewertungen, Modellüberwachung und Richtlinien für sensible Anwendungsfälle.
Ein Anbieter ist ein Teil der Kontrollfläche; eine sichere Architektur, klare Zuständigkeiten und kontinuierliche Tests vervollständigen den Workflow.
Gehen Sie den nächsten Schritt
Beginnen Sie mit einer Anfrage mit geringem Risiko, klären Sie, wie der Anbieter mit Daten umgeht, und bewahren Sie Zugangsdaten sowie sensible Eingaben hinter Ihren eigenen Anwendungskontrollen auf. Wenn die Folgen schwerwiegend sind, fügen Sie vor dem Start eine qualifizierte menschliche Überprüfung hinzu.
Ihre Fragen
Diese Antworten bieten einen praktischen Ausgangspunkt für die Entscheidung, ob eine bestimmte Integration geeignet ist.
Das kann sie sein, aber nur, wenn die Datenschutz-, Aufbewahrungs- und Vertragsbedingungen des Anbieters zu den betreffenden Informationen passen. Minimieren oder anonymisieren Sie personenbezogene Daten, beschränken Sie den Zugriff und vermeiden Sie das Senden von Details, die der Workflow nicht benötigt.
Möglicherweise. Anbieter können Prompts gemäß ihren Nutzungsbedingungen und der Konfiguration verarbeiten, protokollieren, speichern oder überprüfen. Prüfen Sie die aktuelle Richtlinie zur Datennutzung, anstatt standardmäßig davon auszugehen, dass eine API-Anfrage privat ist.
Nein, nicht als allgemeine Praxis. Schlüssel auf der Client-Seite können extrahiert und von anderen wiederverwendet werden. Daher sollten Anfragen normalerweise über einen geschützten Server laufen, der Authentifizierung, Limits und Überwachung anwendet.
Eine KI-API kann bei der Analyse oder beim Erstellen von Entwürfen unterstützen, aber ihre Ausgabe kann ungenau, voreingenommen oder unvollständig sein. Bei Entscheidungen, die Sicherheit, Rechte, Gesundheit, Geld oder rechtliche Folgen betreffen, sollte eine qualifizierte Person für das abschließende Urteil verantwortlich bleiben.