Obrigatório
Uma política atual de privacidade e retenção do provedor foi analisada
Confirme o armazenamento, o uso para treinamento, a exclusão e os subprocessadores.
Guia de segurança
A segurança da API de IA depende do provedor, dos dados que você envia e dos controles em torno de cada solicitação. Use este guia para distinguir os riscos gerenciáveis da API de situações que exigem proteções mais fortes.
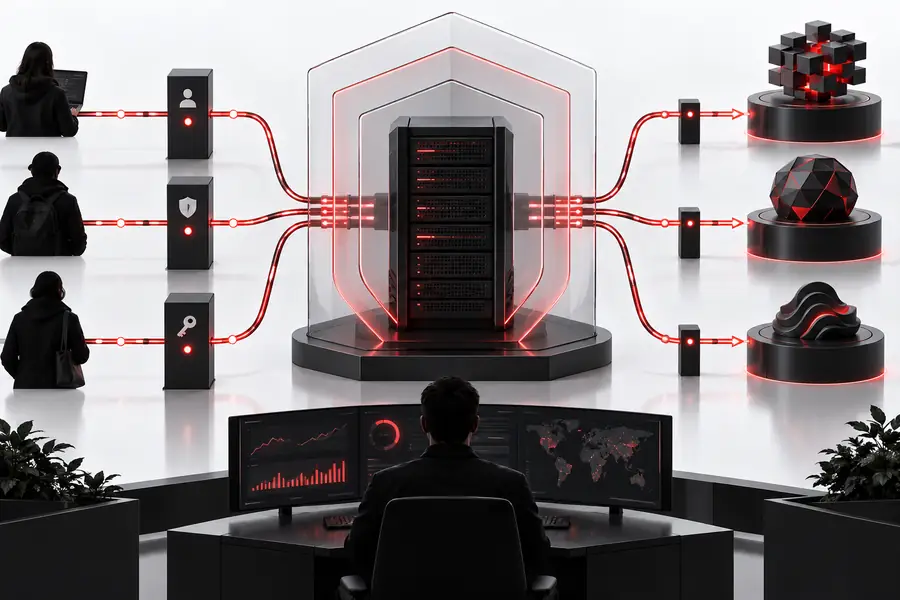
A resposta curta
A decisão mais segura começa substituindo suposições amplas por verificações específicas sobre dados, acesso e resultados.
Conheça os limites
Uma API de IA é uma interface remota: seu aplicativo envia uma solicitação a um provedor, o provedor a processa e uma resposta é retornada. A segurança depende de todo o percurso, não apenas do modelo.
Seu prompt pode ser registrado, retido, revisado ou usado sob termos diferentes das suas suposições.
AlternativaLeia a política de dados atual do provedor, desative a retenção quando disponível e remova detalhes pessoais ou proprietários desnecessários.
Os modelos podem produzir erros confiantes, alegações sem respaldo ou instruções inseguras mesmo quando a solicitação é bem-sucedida tecnicamente.
Solução alternativaAdicione validação, citações, saídas estruturadas e revisão humana para decisões com consequências significativas.
Uma chave incorporada ao código do navegador, a um repositório público ou a um aplicativo cliente pode ser copiada e usada indevidamente.
Solução alternativaMantenha os segredos no servidor, restrinja as permissões, faça a rotação após a exposição e monitore a atividade das solicitações.
A API geralmente não sabe se uma pessoa está autorizada a enviar os dados em um prompt.
Solução alternativaAplique autenticação do aplicativo, autorização, filtragem de entrada e registro de auditoria antes de enviar a solicitação.
Antes de conectar
Trate estes requisitos como uma lista de verificação operacional mínima, não como uma garantia. Eles reduzem a exposição evitável, mas deixam espaço para uma análise específica do provedor.
Confirme o armazenamento, o uso para treinamento, a exclusão e os subprocessadores.
Nunca a coloque em código de frontend ou de repositório público.
Redija nomes, identificadores, credenciais e campos confidenciais.
Use credenciais separadas para desenvolvimento e produção.
Obrigatório para fluxos voltados ao cliente ou que tenham consequências relevantes.
Altamente recomendado antes do tráfego de produção.
Prossiga com cuidado
Use estes guias relacionados para transformar uma revisão geral de segurança em um plano de implementação.
Este guia explica como armazenar, definir escopo, alternar e monitorar as credenciais usadas por uma API de IA.
Comece pelo modelo de solicitação e resposta se precisar conhecer o vocabulário básico antes de revisar os riscos.
Compare os recursos e as políticas dos provedores antes de selecionar o serviço por trás de um fluxo de trabalho sensível.
Tome uma decisão
O nível adequado de controle depende da sensibilidade dos dados e do custo de uma resposta incorreta.
1
Use uma chave no lado do servidor, limites básicos de taxa, redação e revisão manual.
Isso mantém a experimentação prática e, ao mesmo tempo, evita os vazamentos mais comuns e o uso indevido acidental.
2
Escolha um provedor com controles contratuais e de retenção adequados e, em seguida, adicione minimização, registros de acesso e verificações dos resultados.
A política do provedor, por si só, não é suficiente; seu aplicativo ainda determina quem pode enviar dados e ver as respostas.
3
Não transforme o modelo no tomador de decisão final; exija julgamento humano qualificado e controles específicos do domínio.
O dano causado por uma resposta incorreta pode superar a conveniência da automação.
Nosso compromisso com a segurança
Um fluxo de trabalho responsável com uma API de IA é projetado para limitar a exposição antes que uma solicitação saia do seu aplicativo.
Damos preferência ao prompt útil mais curto, à permissão mais restrita e ao período de retenção prático mais breve. Essas escolhas facilitam detectar e conter falhas.
Nenhuma API pode eliminar todos os riscos. O objetivo é garantir um tratamento transparente, uma revisão deliberada e um responsável humano claro por tudo o que importa.
Veja a diferença
A segurança melhora quando o aplicativo filtra o que sai do sistema e verifica o que retorna.
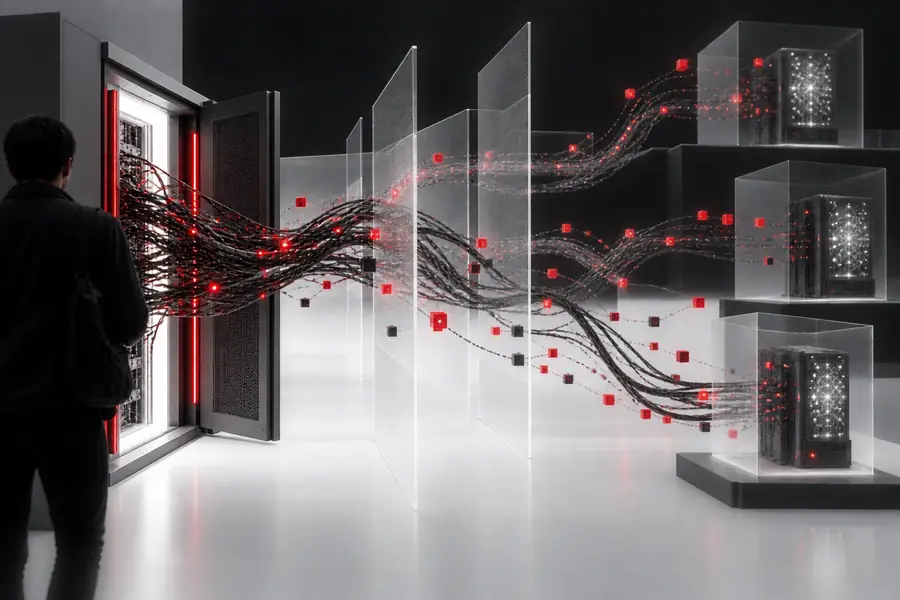
O padrão mais seguro adiciona limites antes da automação.
Como as práticas evoluíram
A segurança moderna de APIs é resultado da aplicação de várias práticas conhecidas de engenharia a sistemas baseados em modelos.
As equipes tiraram as credenciais do código-fonte e as colocaram em variáveis de ambiente, cofres e controles de implantação.
A minimização de dados, as questões de retenção e o registro de acessos tornaram-se partes rotineiras da seleção de serviços em nuvem.
As aplicações começaram a adicionar moderação, validação, mecanismos de fallback e revisão humana, em vez de tratar o texto gerado como uma autoridade.
As organizações formalizaram a redação de prompts, as avaliações de provedores, o monitoramento de modelos e as políticas para casos de uso sensíveis.
Um provedor é uma parte da superfície de controle; uma arquitetura segura, responsabilidades claras e testes contínuos completam o fluxo de trabalho.
Dê o próximo passo
Comece com uma solicitação de baixo risco, confirme como o provedor trata os dados e mantenha as credenciais e as entradas sensíveis protegidas pelos controles da sua própria aplicação. Quando as consequências forem graves, inclua uma revisão humana qualificada antes do lançamento.
Suas perguntas
Estas respostas oferecem um ponto de partida prático para decidir se uma determinada integração é apropriada.
Pode ser, mas somente quando a privacidade, a retenção e os termos contratuais do provedor forem adequados às informações envolvidas. Minimize ou desidentifique os dados pessoais, restrinja o acesso e evite enviar detalhes de que o fluxo de trabalho não precisa.
Possivelmente. Os provedores podem processar, registrar, reter ou revisar prompts de acordo com os termos e a configuração do serviço. Verifique a política atual de uso de dados em vez de presumir que uma solicitação de API seja privada por padrão.
Não, não como prática geral. As chaves no lado do cliente podem ser extraídas e reutilizadas por terceiros, portanto as solicitações normalmente devem passar por um servidor protegido que aplique autenticação, limites e monitoramento.
Uma API de IA pode ajudar na análise ou na elaboração de textos, mas sua saída pode ser imprecisa, tendenciosa ou incompleta. Para decisões que envolvam segurança, direitos, saúde, dinheiro ou consequências legais, mantenha uma pessoa qualificada responsável pelo julgamento final.